CYBERATTAQUES CONTRE LA DGID, LE TRESOR, LA DAF… ET SI ON S’INSPIRAIT DU MODELE FRANCAIS DE CYBERSECURITE ?
Le Sénégal dispose-t-il d’une structure spéciale chargée d’assurer la sécurité des systèmes d’information de l’Etat ? Quel est le rôle de l’Agence Nationale de l’Informatisation de l’Etat (Adie) ? Quel service de l’Etat s’occupe de la sécurité informatique des Agences nationales, des Directions générales, des Ministères, des Hôpitaux, de Senelec, de SENEAU, de la DGID, de la DAF, du Trésor, de la Police, de la Gendarmerie, de l’Armée ? Ces questions trouvent leur pertinence dans les cyberattaques récurrentes contre les structures stratégiques de l’Etat du Sénégal depuis quelques mois. En France, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) est l’autorité nationale en matière de cybersécurité et de cyberdéfense. Elle enregistre des résultats spectaculaires que le Sénégal gagnerait à copier.
Service du Premier ministre créé en 2009 et placé sous l’autorité du secrétaire général de la défense et de la sécurité nationale, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) est l’autorité nationale en matière de cybersécurité et de cyberdéfense en France.
Le modèle français de la cybersécurité repose sur une séparation claire, au sein de l’État, entre les missions défensives et offensives, et l’ANSSI est chargée de coordonner le champ de la défense et de la protection des systèmes d’information. La raison d’être de l’Agence est ainsi de construire et d’organiser, en interministériel, la protection de la Nation face aux cyberattaques, et de contribuer à la stabilité du cyberespace. Son action s’inscrit dans le cadre des missions régaliennes de l’État, au service d’un objectif général de politique publique de sécurité et de résilience des administrations, de l’économie et de la société dans son ensemble.
L’action de l’ANSSI se traduit en cinq grandes missions :
→ Défendre les systèmes d’information critiques et les victimes de cyberattaques d’ampleur ;
→ Connaître l’état de l’art de la cybersécurité et les menaces du cyberespace ;
→ Partager de la connaissance, des recomman dations et de l’expertise en sureté numérique ; →Accompagner l’écosystème national et international ;
→ Réguler les organisations, les produits et les services de cybersécurité.
L’Agence est organisée en quatre sous-directions et une mission sous le pilotage et la coordination de la direction générale :
→ La sous-direction Expertise élabore et diffuse les bonnes pratiques de cybersécurité et contri bue à améliorer l’offre de produits et services de cybersécurité, pour accompagner la sécurisation des organisations.
→ La sous-direction Opérations assure la mise en œuvre de la fonction d’autorité de défense des systèmes numériques d’intérêt pour la Nation dévolue à l’ANSSI et constitue le centre de réponse à incident national et gouvernemental pour la France (CERT-FR).
→ La sous-direction Ressources est responsable de la programmation et de l’exécution des activités de gestion et de pilotage des ressources financières, humaines, mobilières et immobilières, et de l’expertise et de l’accompagnement légal de l’ANSSI.
→ La sous-direction Stratégie développe et pilote la contribution de l’ANSSI à l’élaboration et à la mise en œuvre des politiques publiques en faveur de la sécurité du numérique, tant au niveau territorial national qu’européen et international.
→ La mission Contrôles et Supervision conçoit et met en œuvre la politique de supervision et de contrôle de l’ANSSI au titre de certaines réglementations européennes (directive NIS, règlements CSA et eIDAS) et nationales (SAIV, certification).
Histoire de l’ANSSI et modèle
L’Agence nationale de la sécurité des systèmes d’information (ANSSI) est l’héritière d’une longue série d’organismes chargés d’assurer la sécurité des informations sensibles notamment de l’État
la Direction technique des chiffres (DTC), créée en 1943 à Alger ;
le Service central technique des chiffres (STC-CH), qui lui a succédé à Paris en 1951 ;
le Service central du chiffre et de la sécurité des télécommunications (SCCST), créé en 1977 ;
le Service central de la sécurité des systèmes d’information (SCSSI), créé en 1986 ;
la Direction centrale de la sécurité des systèmes d’information (DCSSI), créée en 2001.
Créée par le décret n° 2009-834 du 7 juillet 2009, l’ANSSI est l’autorité nationale en matière de cybersécurité et de cyberdéfense en France. Ses activités sont résolument tournées vers la protection, la sécurité et la défense des systèmes d’information.
Le modèle français de cybersécurité et de cyberdéfense repose sur une séparation claire, au sein de l’État, entre les missions défensives et offensives.
Ce modèle prend corps notamment à travers le rôle d’autorité nationale de l’ANSSI, dont les missions couvrent l’intégralité du champ de la défense et de la protection des systèmes d’information. De plus, l’ANSSI ne s’intéresse qu’à la sécurité des réseaux et non pas aux informations et contenus que ces réseaux contiennent.
Le positionnement institutionnel de l’Agence participe également à l’équilibre du modèle : service du Premier ministre placé sous l’autorité du secrétaire général de la défense et de la sécurité nationale (SGDSN), elle bénéficie d’un statut interministériel lui permettant de travailler de manière ouverte, collaborative et en confiance avec tous les acteurs de l’Etat impliqués sur ces enjeux.
Le statut et la nature défensive de ses missions permettent ainsi à l’ANSSI de conduire ses actions de façon efficace en lien avec ses partenaires ministériels, les entités victimes, les élus, les spécialistes de la cybersécurité ou encore les prestataires privés. Grâce à ce choix singulier, la France peut également se distinguer et porter une voix indépendante, équilibrée et forte dans les instances européennes et internationales.
Plan stratégique de l'ANSSI 2025-2027
Le plan stratégique de l’Agence nationale de la sécurité des systèmes d’information (ANSSI) pour 2025-2027 s’inscrit dans le cadre de la nouvelle stratégie nationale de cybersécurité pour la France. Celle-ci fixe un nouveau cap en termes de développement d’une résilience cyber collective, et notamment d’investissements technologiques, de renforcement de la cyberdéfense de la Nation, ou encore d’affirmation de notre puissance cyber au niveau international comme responsable et solidaire.
Ce plan répond également à une situation internationale toujours plus conflictuelle, dont les effets ont des répercussions toujours plus significatives dans le cyberespace. Il intervient alors qu’une nouvelle mandature européenne démarre, avec au cœur de son agenda la sécurité de l’Europe et la mise en œuvre d’un nouveau cadre réglementaire (directive sur la sécurité des réseaux et des systèmes d’information (NIS 2), règlement sur la résilience cyber (CRA), règlement sur l’intelligence artificielle (RIA), etc.). Il s’inscrit enfin dans un contexte national et international qui exige de manière croissante la prise en compte des enjeux sociétaux, tels que la question environnementale et l’impact du numérique sur le changement climatique.
Dans ce contexte, l’action publique cyber requiert une évolution dans la gouvernance et la coordination des acteurs. L’Agence entend incarner cette évolution, en refondant ses modes d’interaction avec ses parties prenantes dans une logique de co-construction et en permettant au collectif national des acteurs de la cybersécurité d'amplifier leurs actions et leur impact.
Depuis sa création, l’action de l'ANSSI a produit des progrès majeurs pour la cybersécurité en France. Ainsi, en une quinzaine d’années, la sécurité numérique des infrastructures critiques a été grandement améliorée, complexifiant drastiquement la tâche des attaquants voulant les atteindre. De même, l’offre de cybersécurité s’est fortement étoffée. Tous ces éléments sont essentiels pour contribuer à la confiance dans le numérique.
Pour autant, du fait d’un numérique toujours plus présent et essentiel et de la diversification de la typologie des attaquants, la menace cyber affecte dorénavant tous les pans de notre économie et de notre société. Cette évolution marque un tournant pour l’action de l’Agence, qui a pour mission d’organiser la protection et la réponse de la Nation face aux cyberattaques, dans un champ désormais bien plus large que celui des seules administrations de l’Etat et de leurs opérateurs critiques.
L’émergence de nouveaux acteurs publics et privés au sein de l’écosystème cyber contribue fortement à répondre à cet enjeu. Mais si étoffée qu’elle soit, l’offre industrielle de cybersécurité apparait encore insuffisante, notamment pour répondre au besoin d’une offre dont le plus grand nombre pourra s’emparer avec simplicité et à moindre coût.
La politique industrielle de l’ANSSI
Face à l’évolution de la menace cyber et alors que les usages ne cessent d'évoluer, il importe de pouvoir recourir à des solutions de sécurité pertinentes, qui protègent efficacement les données et les systèmes d’information. L’Agence nationale de la sécurité des systèmes d’information (ANSSI) travaille avec les acteurs du monde de l’industrie et de l’innovation pour veiller à l’existence sur le marché de solutions adaptées aux enjeux de sécurité, qu’il s’agisse de solutions logicielles, de produits matériels ou de services du numérique.
L’ANSSI conçoit, développe et coordonne la mise en œuvre de sa politique industrielle à travers la division Industrie et technologies (DIT) qui pilote l’ensemble des relations entretenues par l’Agence avec les acteurs de l’industrie et de l’innovation dans le domaine de la sécurité du numérique, et encourage le développement d’une offre de services et produits permettant d’améliorer le niveau de cybersécurité des systèmes d’information des utilisateurs.
Les développeurs de produits et les prestataires de services sont invités à suivre les multiples recommandations de l’ANSSI afin que leurs offres n’introduisent pas, malgré elles, de vulnérabilités chez l’utilisateur. L’ANSSI compte également sur l’existence de relais privés compétents pour accompagner les organismes publics et privés dans leur sécurité numérique, dans leur mise en conformité au regard des réglementations, et dans le traitement de leurs incidents.
Pour aider l’écosystème à relever les différents défis liés à la conception d'offres de sécurité pertinentes, l'ANSSI s’insère dans les initiatives nationales et européennes qui visent à soutenir l’innovation et accompagner la sécurité du numérique.
Les actualités de l’ANSSI à destination des entreprises du numérique et de la cyber sont synthétisées dans la newsletter « ANSSI Industrie » (détails et inscriptions plus bas).
Cadre de gouvernance de la sécurité numérique de l’État (PSSIE)
Le cadre de gouvernance de la sécurité numérique de l’État, corédigé avec l’ensemble des ministères, renforce la prise en compte du risque numérique dans la mise en œuvre et l’exploitation des systèmes d’information et de communication de l’État par les ministères et les établissements publics d’État.
Ce cadre vise à :
Responsabiliser les dirigeants (par exemple les directeurs d’administration centrale ou les responsables d’établissement) à la sécurité numérique;
Renforcer la sécurité numérique des établissements publics de l’État;
Responsabiliser les acteurs de la transformation numérique;
Assurer la cohérence avec les principaux textes réglementaires définissant une gouvernance en matière de numérique ou de sécurité, notamment la nouvelle IGI 1300 et le décret no 2019-1088 définissant les responsabilités de la direction interministérielle du numérique (DINUM);
Assurer la gouvernance aux différents niveaux de l’État via la mise en place d’une procédure de prise de décision aux niveaux interministériel et ministériel.
Le cadre de gouvernance, à terme, se substituera à la circulaire du Premier ministre n° 5725/SG du 17 juillet 2014 introduisant la politique de sécurité des systèmes d’information de l’État (PSSIE). Actuellement les deux cohabitent et se complètent, surtout en ce qui concerne les règles de sécurité prévues par cette PSSI.
Ce cadre s’articule autour :
Du décret n° 2019-1088 du 25 octobre 2019 relatif au système d'information et de communication de l'État et à la direction interministérielle du numérique modifié par le décret n° 2022-513 du 8 avril 2022 relatif à la sécurité numérique du système d'information et de communication de l'État et de ses établissements publics.
De l’instruction générale interministérielle n°1337/SGDSN/ANSSI sur l’organisation de la gouvernance de la sécurité numérique de l’État, approuvée par arrêté.
D’une instruction générale interministérielle qui portera les règles de sécurité numérique de l’État.
La circulaire du Premier ministre n° 5725/SG du 17 juillet 2014 introduisant la politique de sécurité des systèmes d’information de l’État (PSSIE).
À qui s’adresse cette réglementation ?
Cette réglementation s’applique aux ministères et aux établissements publics d’État sous la tutelle de ces derniers.
Que contient-elle ?
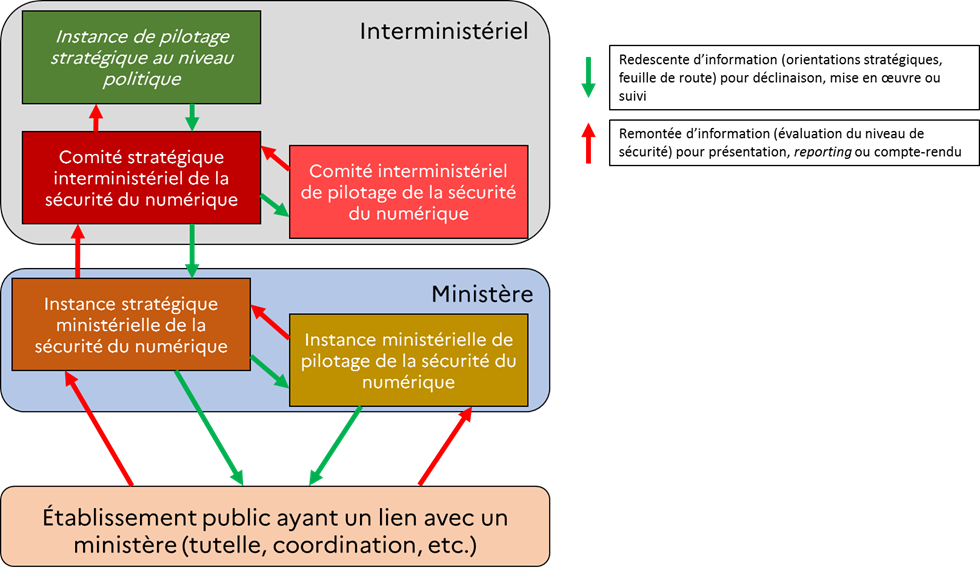
Le cadre de gouvernance de la sécurité numérique de l’État définit une comitologie permettant la prise en compte de la sécurité numérique aux niveaux interministériel et ministériel aux niveaux stratégique et opérationnel. Cette comitologie est présentée ci-dessous.
De plus, ce cadre de gouvernance en s’appuyant notamment sur l’organisation définie dans l’instruction générale interministérielle no 1300/SGDSN/PSE/PSD sur la protection du secret de la défense nationale, définit les rôles et responsabilités pour une prise en compte de la sécurité numérique au bon niveau. L’organisation cible est présentée ci-dessous bien que chaque ministère, conserve un degré de liberté pour adapter cette organisation à son contexte et son organisation.
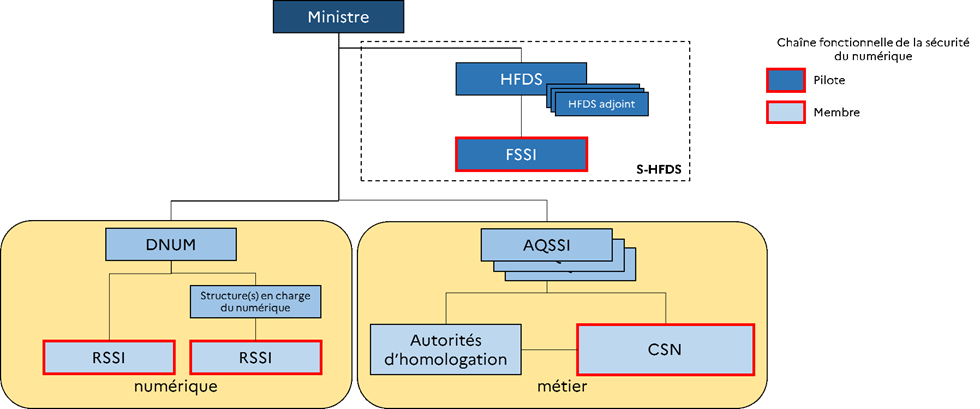
Enfin, le cadre de gouvernance de la sécurité numérique de l’État fait porter la responsabilité de la sécurité numérique des établissements publics d’État sur les dirigeants exécutifs de ces établissements qui doivent s’assurer de la conformité aux exigences suivantes :
La définition et la mise en œuvre d’une organisation en matière de sécurité numérique;
La désignation et la communication à l’ANSSI des coordonnées d’un point de contact sur les sujets relatifs à la sécurité numérique;
La réalisation d’une évaluation annuelle du niveau de sécurité;
La notification des incidents de sécurité.
Quel est le rôle de l’ANSSI ?
En plus des missions qui lui ont été attribuées au titre du décret no 2009-834 du 7 juillet 2009 modifié, le cadre de la gouvernance de la sécurité numérique de l’État confie à l’ANSSI les missions suivantes :
La participation au comité stratégique interministériel de la sécurité numérique (COSINUS) afin de présenter un état de la menace en matière de sécurité numérique;
La présidence de l’instance interministérielle de pilotage de la sécurité numérique (CINUS) permettant de suivre la mise en œuvre de la feuille de route définie au niveau politico-stratégique et de partager et réfléchir sur les difficultés rencontrées par les différents participant;
La participation, sur invitation des ministères, à leur instance stratégique ministérielle de la sécurité numérique;
Le maintien à jour d’un catalogue des services qu’elle propose aux administrations de l’État et l’établissement d’une convention précisant, parmi ces services, ceux que l’ANSSI fournis au bénéficie de chaque ministère;
L’accompagnement des bénéficiaires dans leur mise en conformité avec ce nouveau cadre, notamment via la publication de guides ou la qualification de produits ou services de sécurité;
La réception et le traitement des incidents significatifs que les administrations de l’État et les établissements publics d’État pourraient lui notifier.
Anticiper et gérer une crise cyber
La résilience assure le maintien des activités essentielles de l’organisation en cas de perturbation ou d’incident majeur.
Son volet numérique s’attache à adresser les incidents portant sur les systèmes d’information ou services numériques sur lesquels s’appuient les activités essentielles de l’organisation. La gestion de crise cyber et l’entraînement constituent des éléments clés pour la résilience de toutes les organisations La stratégie de résilience numérique s’appuie sur une analyse des risques cyber pesant sur l’organisation ou le système. Il ne s’agit pas uniquement d’un sujet qui s’adresse aux profils techniques, les Responsable de Sécurité des Système d’Informations (RSSI), les dirigeants et gestionnaires de projets sont tout autant concernés.
Qu’est-ce qu’une crise d’origine cyber ?
Une crise cyber se caractérise par certaines particularités qu’il est important d’appréhender pour être mieux préparé :
la mise en péril des objectifs prioritaires de l’organisation ;
la fulgurance des impacts et le manque de temps pour y répondre ;
la technicité du sujet, du fait de la complexité des systèmes d’informations et des modes opératoires utilisés par les attaquants ;
l’évolutivité de l’évènement, dans la mesure où les attaquants sont susceptibles de réagir aux actions entreprises par l'organisation ciblée.
L’impact potentiellement systémique d’une cyberattaque nécessite de prendre en compte l’écosystème d’une organisation dans sa démarche de résilience et de gestion de crise (tiers, partenaires, fournisseurs, voire même acteurs du même secteur d’activité).
La sortie de crise peut être longue, puisque la réponse technique, l’investigation numérique et le rétablissement du fonctionnement des systèmes d’informations sont des actions qui peuvent prendre plusieurs mois.
Anticiper et se préparer à affronter une crise cyber
La gestion d’une crise cyber ne s’improvise pas : il est nécessaire de se préparer, s’outiller, s’entrainer et de connaître les bonnes pratiques de gestion de crise. Pour ce faire, il convient de :
S’assurer de l’existence d’un plan de continuité d’activité (PCA) robuste aux cyberattaques et d’un plan de reprise d’activité (PRA) ;
Préparer les capacités de réponse à incident, y compris en cas de perte des moyens informatiques et de communication nominaux ;
Anticiper les menaces cyber et adapter le dispositif de crise à ces menaces ;
Formaliser une stratégie de communication cyber ;
S’entrainer pour pratiquer et s’améliorer ;
Contractualiser le cas échéant des prestations de réponse à incident et souscrire une assurance cyber.
Pour que ce dispositif soit robuste, il doit s’appuyer sur des mesures de gouvernance, de protection et de défense qu’il vient compléter. L’absence de ce socle entraînerait une sollicitation trop fréquente du dispositif de crise dont l’activation doit rester exceptionnelle.
Pour anticiper une crise majeure ayant un impact possible sur la continuité économique et sociale du pays, l’Etat a élaboré dans le cadre de sa politique de défense nationale les plans VIGIPIRATE et PIRANET : Plans gouvernementaux
Gérer une crise
Lorsqu’un évènement déstabilisateur survient, il est toujours difficile de piloter efficacement son dispositif de crise. Le bon sens, la réactivité, l’adaptabilité et l’endurance des équipes de gestion de crise face à une situation inédite en facilitent la gestion . Les aspects suivants sont des incontournables pour réduire les impacts négatifs de la crise cyber sur l’organisation :
Bien gérer les seuils d’escalade jusqu’au passage en crise ;
Articuler le pilotage de la crise (métiers) et la réponse à incident (technique) ;
Coordonner et soutenir l’action des équipes du dispositif de réponse ;
Communiquer efficacement pour maintenir la confiance avec les acteurs internes et externes;
Impliquer les métiers dans la construction du plan de remédiation et de relance d’activité ;
Tirer les leçons à chaque activation de la cellule de crise.
Il faut savoir que chaque crise fait l’objet d’un retour sur expérience qui demande par la suite une nouvelle analyse de sa gouvernance afin de structurer de nouveau ses mesures de sécurités. En effet, suite à une crise, il est nécessaire de mettre en place des actions immédiates.
Une crise bien gérée est également l’opportunité pour durcir durablement ses systèmes d’information et renforcer son organisation face aux cyberattaques.